


AVISO
Recomendaciones para la protección de datos
Para minimizar el riesgo de violación de la seguridad de los datos, recomendamos las siguientes acciones organizativas y técnicas para el sistema donde se ejecutan sus aplicaciones. Siempre que sea posible, evite exponer el PLC y las redes de control a redes abiertas y a Internet. Utilice capas de enlace de datos adicionales para la protección, como VPN para el acceso remoto, e instale mecanismos de cortafuegos. Restrinja el acceso sólo a personas autorizadas, cambie las contraseñas por defecto existentes durante la puesta en marcha inicial y cámbielas a intervalos regulares.
AVISO
Encontrará información detallada sobre el concepto y el uso de la gestión de usuarios de dispositivos en el capítulo "Manejo de la gestión de usuarios de dispositivos".
Allí también encontrará las siguientes instrucciones sobre cómo utilizar el editor:
-
Inicio de sesión por primera vez en el controlador para editar y ver su gestión de usuarios
-
Configurar un nuevo usuario en la gestión de usuarios del controlador
-
Modificación de los derechos de acceso a los objetos del controlador en la gestión de usuarios del controlador
-
Cargar la gestión de usuarios desde un archivo *.dum, modificarlo y descargarlo al controlador en modo offline.
En esta pestaña del ⮫ Editor de dispositivos, se definen los derechos de acceso de los usuarios de dispositivos a los objetos del controlador. Al igual que en la gestión de usuarios del proyecto, los usuarios deben ser miembros de al menos un grupo de usuarios y sólo a los grupos de usuarios se les pueden conceder determinados derechos de acceso.
Para más información, consulte: ⮫ «Gestión de usuarios de dispositivos »
Requisitos para que aparezca la pestaña «Access Rights»:
-
La opción «Mostrar página de derechos de acceso» debe estar seleccionada en las opciones den CODESYS de la categoría «Editor de dispositivos».
Tenga en cuenta que esta opción CODESYS puede ser sobrescrita por la descripción del dispositivo.
Requisitos de los derechos de acceso que deben concederse a los grupos de usuarios
-
El controlador debe disponer de un componente para la gestión de usuarios. Ese es el principal requisito.
-
Los usuarios y grupos de usuarios deben configurarse en la pestaña «Users and Groups».
|
En la estructura de árbol se enumeran los objetos a los que se pueden ejecutar acciones en tiempo de ejecución. Los objetos se asignan cada uno por su fuente de objetos y se clasifican parcialmente en grupos de objetos. En la vista «Derechos», puede configurar las opciones de acceso de un grupo de usuarios a un objeto seleccionado. |
|
Origen del objeto (nodo raíz)
Encontrará una descripción de los objetos en la tabla Descripción general de los objetos. |
|
Grupos de objetos y objetos (sangrados) Por ejemplo: «Dispositivo» con nodos hijos «Logger», «PlcLogic», «Ajustes», «UserManagement». |
|
En general, los subobjetos heredan los permisos del objeto raíz («Dispositivo» o «/»). Esto significa que si un permiso de un grupo de usuarios se deniega o se concede explícitamente a un objeto padre, esto afecta primero a todos los objetos hijos. La tabla se aplica al objeto actualmente seleccionado en el árbol. Para cada grupo de usuarios, muestra los derechos actualmente configurados para las posibles acciones sobre este objeto. 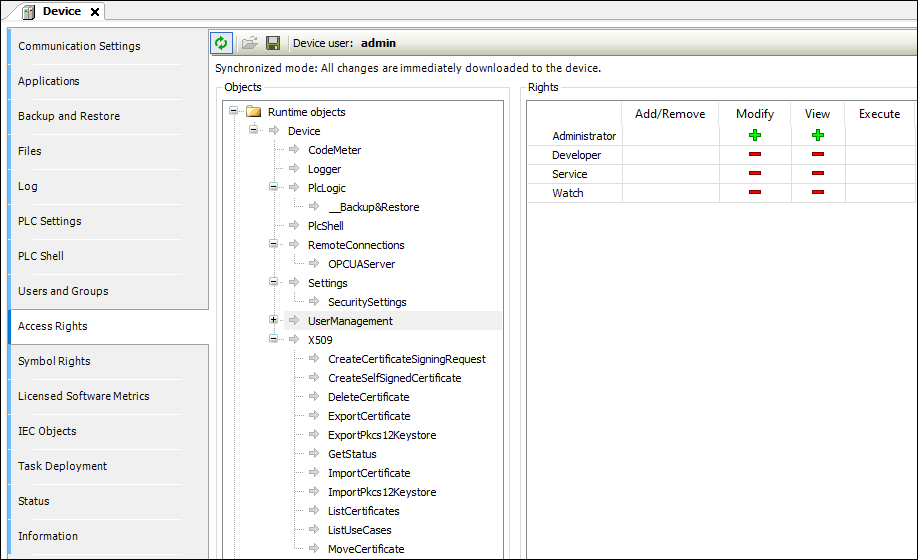 Posibles acciones sobre el objeto:
|
|
|
Al hacer clic en un objeto, una tabla a la derecha muestra los derechos de acceso de los grupos de usuarios disponibles para el objeto seleccionado. Esto le permite ver rápidamente:
Significado de los símbolos
Cambie el permiso haciendo clic en el símbolo. |
 : Derecho de acceso concedido explícitamente
 : Derecho de acceso denegado explícitamente
 : Derecho de acceso concedido por herencia
 : Derecho de acceso denegado por herencia
 : El derecho de acceso no fue concedido o denegado explícitamente y tampoco fue heredado
por el objeto padre. El acceso no es posible.
Ejemplo
El objeto «Logger» de la pestaña «Derechos de acceso» fue creado por el componente "Logger" y controla sus derechos de acceso. Se encuentra directamente debajo del objeto de ejecución «Device».
Los posibles derechos de acceso para este objeto sólo pueden concederse para la acción «Ver».
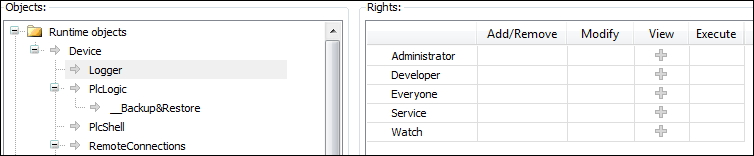
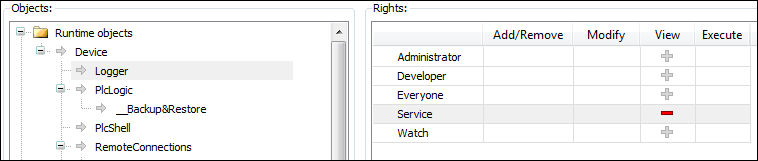
Inicialmente, cada objeto tiene un acceso de lectura. Esto significa que cualquier usuario puede leer el "Logger" de un controlador. Si este derecho de acceso debe ser denegado para un único grupo de usuarios («Service» en el ejemplo), entonces el acceso de lectura al objeto logger tiene que ser denegado explícitamente.
-
Véase también:⮫ Mostrar página de derechos de acceso
-
Véase también:⮫ Usuarios y Grupos