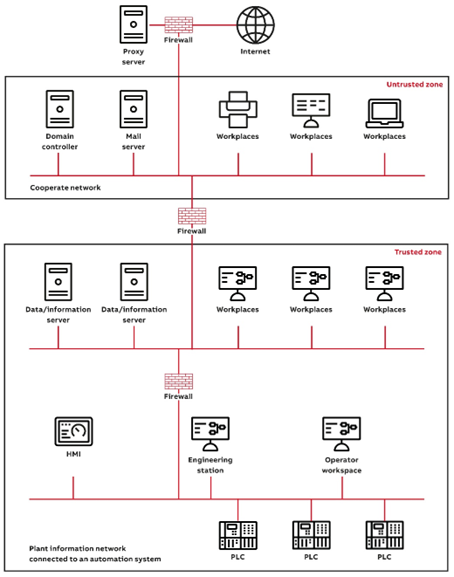
El controlador debe estar situado en un entorno protegido para evitar el acceso accidental o intencionado al controlador o a la aplicación.
Un entorno protegido puede ser:
-
Armarios de control cerrados sin conexión desde el exterior.
-
No hay conexión directa a Internet.
-
Utiliza cortafuegos y VPN para separar las distintas redes.
-
Separe las distintas zonas de producción con diferentes controles de acceso.
Para aumentar la seguridad, pueden añadirse medidas físicas de protección de accesos, como vallas, torniquetes, cámaras o lectores de tarjetas.
Siga estas normas para el entorno protegido:
-
Mantén la red de confianza lo más pequeña posible e independiente de otras redes.
-
Proteger la comunicación cruzada de los controladores y la comunicación entre controladores y dispositivos de campo mediante protocolos de comunicación estándar (sistemas de bus de campo) utilizando las medidas adecuadas.
-
Proteger dichas redes del acceso físico no autorizado.
-
Utilice los sistemas de bus de campo sólo en entornos protegidos. No están protegidos por medidas adicionales, como el cifrado. El acceso abierto físico o de datos a los sistemas de bus de campo y sus componentes constituye un grave riesgo para la seguridad.
-
Proteger físicamente todos los equipos, es decir, garantizar que el acceso físico a los ordenadores, equipos y cables de red, controladores, sistemas de E/S, fuentes de alimentación, etc., esté limitado a las personas autorizadas.
-
Cuando conecte una zona de red de confianza a redes externas, asegúrese de que todas las conexiones se realizan únicamente a través de interconexiones seguras correctamente configuradas, como un cortafuegos o un sistema de cortafuegos, que esté configurado para "denegar por defecto", es decir, que bloquee todo excepto el tráfico que se necesita explícitamente para cumplir los requisitos operativos.
-
Permita que sólo los usuarios autorizados inicien sesión en el sistema y aplique contraseñas seguras que se cambien con regularidad.
-
Mantener continuamente las definiciones de usuarios autorizados, grupos de usuarios y derechos de acceso, para reflejar adecuadamente las autoridades y responsabilidades actuales de todos los individuos en todo momento. Los usuarios no deben tener más privilegios de los necesarios para realizar su trabajo.
-
No utilices el sistema para correo electrónico, mensajería instantánea o navegación por Internet. Utilice ordenadores y redes independientes para estas funciones si son necesarias.
-
No permita la instalación de ningún software no autorizado en el sistema.
-
Restringir la conexión temporal de ordenadores portátiles, memorias USB y otros soportes de datos extraíbles. Los ordenadores a los que pueden acceder físicamente los usuarios habituales deben tener desactivados los puertos para soportes de datos extraíbles.
-
Si es necesario conectar ordenadores portátiles, por ejemplo, con fines de servicio o mantenimiento, deben analizarse cuidadosamente en busca de virus inmediatamente antes de conectarlos.
-
Todos los CD, DVD, memorias USB y otros soportes de datos extraíbles, así como los archivos con software o actualizaciones de software, también deben comprobarse en busca de virus antes de introducirlos en la zona de confianza.
-
Supervisar continuamente el sistema para detectar intentos de intrusión.
-
Definir y mantener planes de respuesta a incidentes, incluida la forma de recuperarse de posibles catástrofes.
-
Revisar periódicamente la organización, así como los sistemas e instalaciones técnicas, con respecto al cumplimiento de las políticas, procedimientos y prácticas de seguridad.
Un armario de control local protegido podría tener el aspecto de la figura 230. Esta red no está conectada a ninguna red externa. La seguridad consiste principalmente en proteger físicamente el sistema de automatización e impedir que usuarios no autorizados accedan al sistema y conecten o instalen hardware y software no autorizados.
Fig. 230: Sistema de automatización aislado
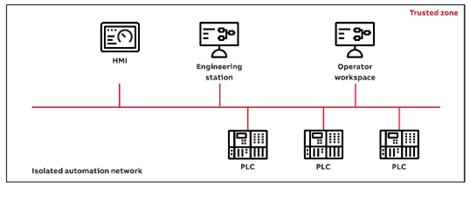
Un armario de control local protegido podría tener el aspecto de la imagen siguiente. Esta red no está conectada a ninguna red externa. La seguridad consiste principalmente en proteger físicamente el sistema de automatización e impedir que usuarios no autorizados accedan al sistema y conecten o instalen hardware y software no autorizados.
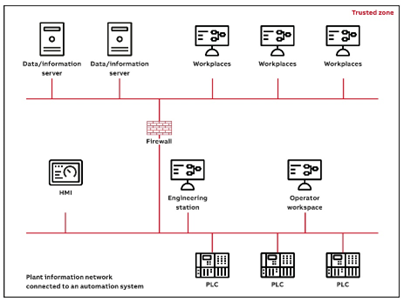
Los servidores y puestos de trabajo que no participan directamente en el control y la supervisión del proceso deben conectarse preferiblemente a una subred separada de la red del sistema de automatización mediante un router/firewall. Esto permite controlar mejor la carga de la red y limitar el acceso a determinados servidores de la red del sistema de automatización. Tenga en cuenta que los servidores y puestos de trabajo de esta subred forman parte de la zona de confianza y, por tanto, deben estar sujetos a las mismas precauciones de seguridad que los nodos de la red del sistema de automatización.
Fig. 231: Red de información de la planta conectada a un sistema de automatización
A efectos de la seguridad del control de procesos, una red de sistemas de información (SI) de uso general no debe considerarse una red de confianza, sobre todo porque estas redes suelen estar conectadas además a Internet o a otras redes externas. Por lo tanto, la red IS es una zona de seguridad inferior diferente, y debe estar separada del sistema de automatización mediante un cortafuegos. Las redes de SI y de sistemas de automatización deben formar dominios separados.
Fig. 232: Sistema de automatización y red SI